中国の検索エンジン大手「百度(Baidu)」が提供するAndroidアプリ向けソフトウェア開発者キット(SDK)『Moplus』に問題を抱えたバックドア機能が実装されていることがわかり、『Moplus SDK』を利用して開発した14,112のAndroidアプリが脆弱性を抱えているとトレンドマイクロが伝えています。

Baidu提供『Moplus SDK』はバックドア機能を標準搭載
今回の脆弱性は中国の脆弱性を報告する「WooYun.org」で確認され、トレンドマイクロが調査を進めたところ『Moplus SDK』自体にバックドア機能が付け加えられていることが判明しました。
しかし、バックドア機能自体が脆弱性の直接的な原因ではなく、『Moplus SDK』のアクセス許可制御と制限方法に問題があると伝えられています。
『Moplus SDK』のバックドア機能で出来ること
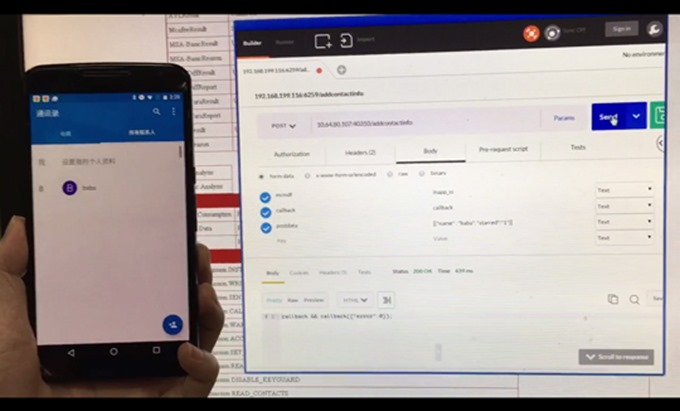
『Moplus SDK』のバックドア機能はユーザー権限なしで次の行為を実行する恐れがあるとしています。
- フィッシングサイトへの誘導
- 任意の連絡先の追加
- 偽のショート・メッセージ・サービス(SMS)送信
- リモートサーバへのローカルファイルのアップロード
- アプリをAndroid端末にインストール
以上のバックドア活動を実行するために必要な条件は”インターネット接続”だけとなっており、1億人のAndroidユーザが影響を受けたと伝えられています。
今回の脆弱性は過去に話題となった「Stagefright」より悪質かもしれないとも伝えています。
Moplus SDKで開発されたAndroidアプリの数
この『Moplus SDK』で開発されたAndroidアプリは14,112も存在しているそうで、そのうち4,014アプリはBaiduの公式アプリとのこと。
トレンドマイクロは脆弱性をGoogleとBaiduに報告済みとしており、2015年10月30日にリリースされた最新の『Moplus SDK』(バージョン8.7.5)では脆弱性が改善されたとしています。
あとはアプリ開発者が新SDKで早期対応してくれるのを期待するしかありません。ユーザーは不要なAndroidアプリの削除と早期アップデートを行う必要があります。
脆弱性の詳細はトレンドマイクロの記事にて確認できます。
Source:トレンドマイクロ