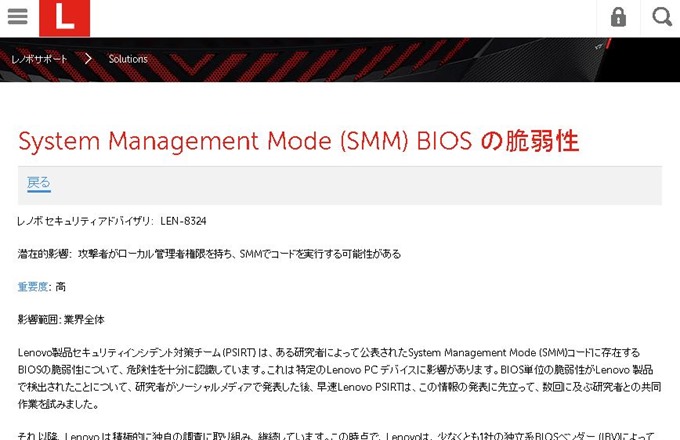
Lenovoは6月30日、セキュリティ研究家から指摘されていた同社製PCに搭載されたBIOSにおけるシステムマネジメントモード(MMS)のコードから脆弱性が存在することを発表しました。同問題はHP製PCでも発見されたことが報告されています。

Lenovo製PCのBIOSに脆弱性
脆弱性が伝えられているシステムマネジメントモードはx86 CPU搭載PCのBIOSにおけるrootアカウントともいえる最高アクセス権をもつ実行コードで、この脆弱性をつけばセキュリティブートやセキュリティを回避してローカルの管理者権限によるリモートコードが実行できる可能性があるとしています。
今回Dmytro Oleksiuk氏の指摘により脆弱性が見つかりました。同氏は固有ID(GUID)「7C79AC8C-5E6C-4E3D-BA6F-C260EE7C172E」を持つBIOSが搭載された全PCが影響を受けるとしています。そして、Lenovoだけでなく特定BIOSを持つ「HP Pavilion」シリーズの一部製品でも脆弱性が発見されているようです。
Lenovoは独立系 BIOS ベンダー (IBV)大手3社からコードを受け取っており、そのうち1社が開発したBIOSで脆弱性が発見されたようです。このBIOSコードはインテルが書いた初期サンプル(共通コード)からコピーされたようで、Lenovoは現在IBVとインテルとで協力しながら脆弱性に対応するプログラムを開発していると発表しました。
Lenovoといえば2015年に”Superfish製ドアウェア”によるセキュリティ問題が話題となっています。
- レノボ、Superfish製アドウェアと証明書の自動削除ツールを公開/対象PC一覧
- レノボPCでSuperfish製アドウェア「Visual Discovery」の有無をチェックしてアンインストール、証明書を削除する方法
Source:Lenovo